Требования
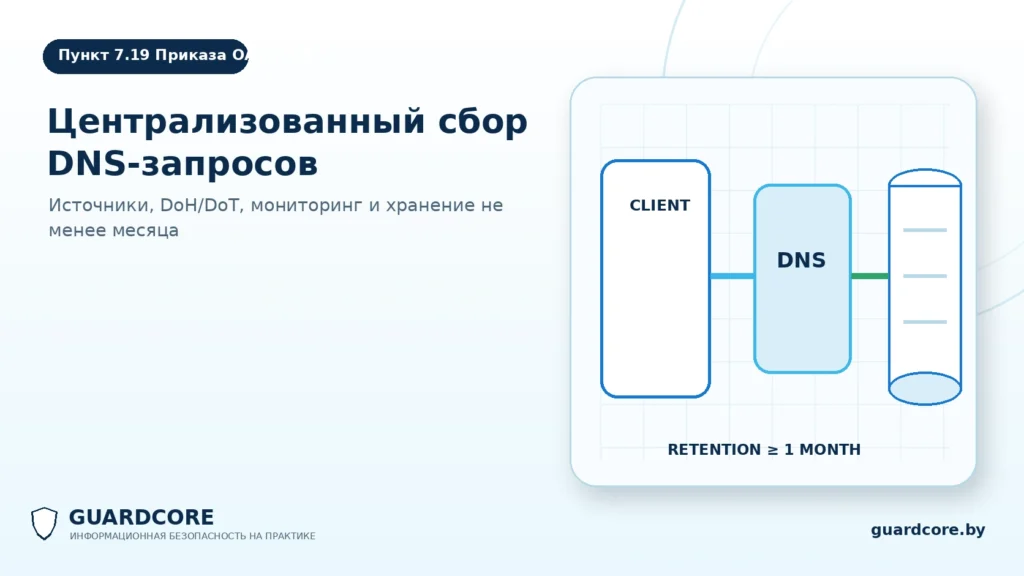
Пункт 7.19 приложения 3 к ПТКЗИ: централизованный сбор и хранение DNS-запросов
Как организовать централизованный сбор и хранение DNS-запросов активов ИС: источники, охват, срок хранения и проверка выполнения требования.
Раздел
Как организовать централизованный сбор и хранение DNS-запросов активов ИС: источники, охват, срок хранения и проверка выполнения требования.
Как обнаруживать и реагировать на угрозы конечных узлов: охват активов, сценарии реагирования, журналы и проверка фактической работы средств защиты.
Как организовать ежегодное тестирование на проникновение: границы работ, правила безопасной проверки, отчётность и устранение выявленных недостатков.
Как контролировать внешние подключения к ИС: допустимые каналы, учёт подключений, проверка ограничений и доказательства реализации требования.
Как подтвердить обнаружение и предотвращение утечек информации: границы контроля, проверка политик DLP и доказательства для аттестации.
Как контролировать Wi-Fi и другие беспроводные каналы, выявлять несанкционированные точки и поддельные сети и реагировать на них.
Как разместить и настроить IDS/IPS для внешнего и внутреннего трафика, обновлять правила, снижать ложные срабатывания и реагировать.
Как определить точки межсетевого экранирования, построить правила по потокам, применять запрет по умолчанию и проводить ревизию.
Как определить внутренние и внешние информационные потоки, построить сегменты и управлять маршрутами без обходных путей.
Как организовать многоуровневую защиту от вредоносного ПО, обеспечить охват активов, обновление средств и реагирование.